
9 Knots Solutions behaalt ISO 27001-certificaat
9 Knots Solutions over ISO 27001-certificering: “De audit sloot aan op hoe wij daadwerkelijk werken”
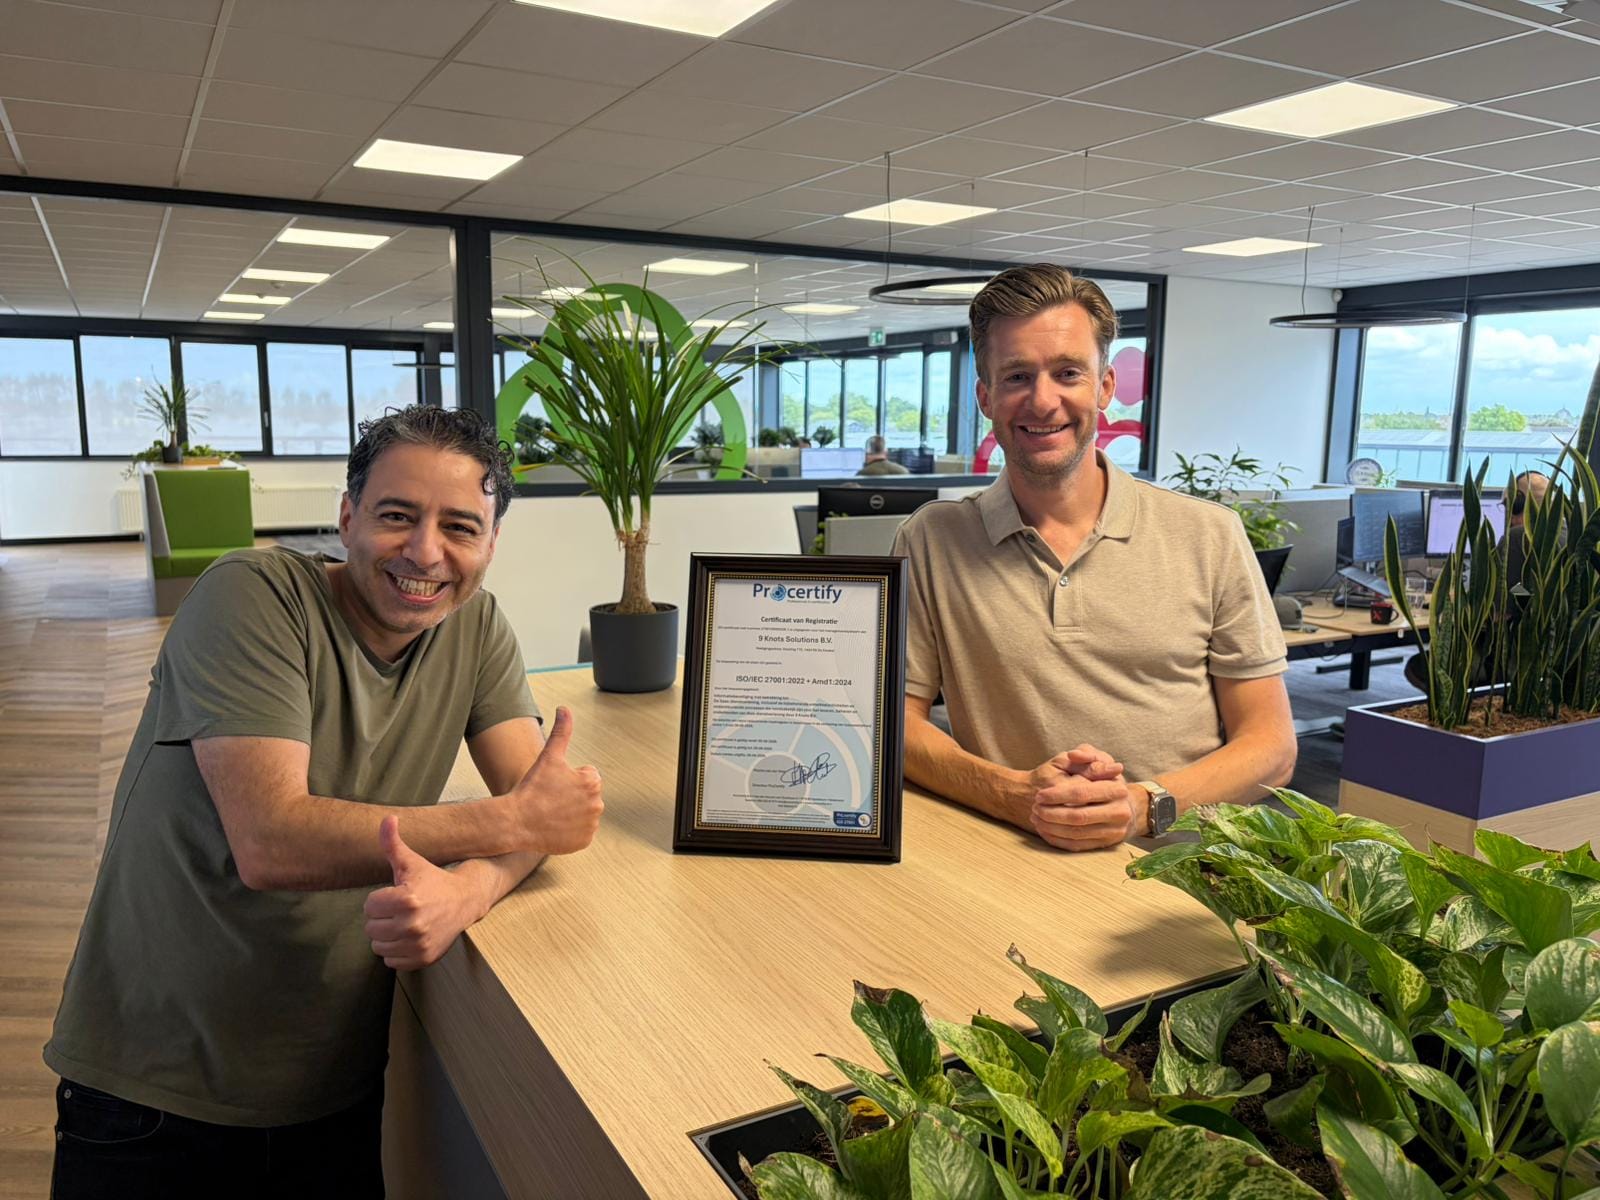
Voor een softwarebedrijf dat dagelijks werkt met bedrijfskritische processen en data van klanten, is informatiebeveiliging een belangrijk onderdeel van de dienstverlening. Dat geldt ook voor 9 Knots Solutions. Het bedrijf ontwikkelt bedrijfssoftware voor het mkb, waaronder het ERP-platform SNOOP, waarin verschillende bedrijfsprocessen samenkomen. Om aantoonbaar te maken dat informatiebeveiliging structureel is ingericht, koos 9 Knots Solutions voor ISO 27001-certificering. ProCertify voerde de certificeringsaudit uit. We spraken met Jim Leliveld, COO / Security Officer bij 9 Knots Solutions, over de keuze voor certificering, de audit en wat het behalen van het certificaat voor de organisatie betekent.
Informatiebeveiliging als onderdeel van de dienstverlening
9 Knots Solutions ontwikkelt al jarenlang bedrijfssoftware voor organisaties. Met SNOOP biedt het bedrijf een ERP-platform waarin onder andere inkoop, verkoop, voorraad, planning, CRM en facturatie kunnen samenkomen. Daarmee worden processen en gegevens verwerkt die belangrijk zijn voor de dagelijkse bedrijfsvoering van klanten. Informatiebeveiliging is voor 9 Knots daarom niet iets wat alleen op papier geregeld moet zijn.
“Met SNOOP leveren we een ERP-platform waarin onze klanten hun bedrijfskritische processen en data onderbrengen”, vertelt Jim. “Informatiebeveiliging is daarmee geen bijzaak, maar onderdeel van onze dienstverlening.”
ISO 27001 bood 9 Knots een manier om de inrichting van informatiebeveiliging onafhankelijk te laten beoordelen en dit ook aantoonbaar te maken richting klanten en prospects.
De keuze voor ProCertify
Voor de certificeringsaudit heeft 9 Knots verschillende certificerende instellingen met elkaar vergeleken. ProCertify kwam in beeld via Mark van QResultancy, die de interne audit bij 9 Knots uitvoert. Zijn aanbeveling gaf vertrouwen. In combinatie met de offerte en de manier waarop het certificeringstraject vooraf werd uitgelegd, gaf dit uiteindelijk de doorslag.
Jim: “We hebben bij meerdere partijen een offerte opgevraagd. ProCertify kwam op ons pad via Mark van QResultancy. Zijn aanbeveling gaf vertrouwen, en samen met een gunstige offerte en een duidelijke, concrete aanpak gaf dat de doorslag.” Omdat dit de eerste certificering van 9 Knots was, had het team vooraf nog weinig vergelijkingsmateriaal. Juist daarom was duidelijkheid over het proces belangrijk.
Vooraf weten waar je aan toe bent
Een certificeringsaudit vraagt voorbereiding van een organisatie. Dan helpt het wanneer vooraf duidelijk is hoe de audit wordt uitgevoerd en welke onderdelen wanneer aan bod komen. Volgens Jim was dat bij ProCertify goed geregeld.
“De communicatie was tijdig en helder. We kregen vooraf een programma waarin duidelijk stond wat er van ons verwacht werd en wanneer. Daardoor wisten we precies waar we aan toe waren en konden we ons gericht voorbereiden.” Ook het traject zelf verliep vervolgens zoals vooraf was geschetst. Voor een organisatie die voor het eerst een certificering doorloopt, zorgde dat ervoor dat er tijdens het proces geen onverwachte verrassingen ontstonden.
Een audit die past bij de organisatie
Een belangrijk onderdeel van een goede certificeringsaudit is dat de norm zorgvuldig wordt getoetst, maar wel binnen de context van de organisatie. 9 Knots bestond op het moment van de audit uit zeventien medewerkers. Volgens Jim wist de auditor de eisen van ISO 27001 goed te vertalen naar die schaal en naar de dagelijkse praktijk van het bedrijf.
“De auditor bracht veel inhoudelijke kennis mee en wist die goed te vertalen naar onze situatie. Wat ons vooral opviel, is dat er rekening werd gehouden met de grootte van onze organisatie.” Dat betekende niet dat de audit minder diepgaand werd uitgevoerd.
“Met zeventien mensen wil je niet door een raamwerk voor een multinational worden gehaald, en dat gebeurde ook niet.” Juist die combinatie – inhoudelijke diepgang én oog voor de context van de organisatie – is Jim positief bijgebleven.
Niet alleen kijken naar wat er op papier staat
9 Knots heeft het eigen Information Security Management System (ISMS) bewust zo ingericht dat procedures aansluiten op de dagelijkse praktijk. De procedures beschrijven dus niet een ideale situatie, maar de manier waarop binnen de organisatie daadwerkelijk wordt gewerkt. Die aanpak kwam volgens Jim goed terug tijdens de certificeringsaudit.
“De audit was hands-on en pragmatisch. Er werd gekeken naar hoe wij daadwerkelijk werken in plaats van naar wat er op papier mooi staat. Dat sluit aan bij de manier waarop wij ons ISMS hebben opgezet: onze procedures beschrijven wat we echt doen.”
Daarmee werd tijdens de audit niet alleen documentatie beoordeeld, maar kwam ook naar voren hoe informatiebeveiliging binnen de organisatie in de praktijk is ingericht.
Wat levert ISO 27001 9 Knots op?
Het behalen van het ISO 27001-certificaat heeft voor 9 Knots zowel extern als intern waarde. Extern helpt het certificaat om richting klanten en prospects aantoonbaar te maken dat informatiebeveiliging structureel is ingericht en onafhankelijk is beoordeeld.
Dat wordt volgens Jim steeds belangrijker. “Vragen over beveiliging komen steeds vaker en steeds eerder in het gesprek.”
Zeker voor een softwareleverancier waarvan klanten belangrijke processen en gegevens in het platform onderbrengen, kan aantoonbare informatiebeveiliging een relevante rol spelen bij de selectie van een leverancier. Maar het certificeringstraject heeft ook binnen 9 Knots zelf iets veranderd.
“Intern heeft het traject ook wat opgeleverd, want beveiliging is nu structureel geborgd in onze processen en leeft breder in het team dan voorheen.” ISO 27001 is daarmee niet alleen een certificaat richting de buitenwereld. Het zorgt er bij 9 Knots ook voor dat informatiebeveiliging structureel onderdeel is geworden van processen en verantwoordelijkheden binnen de organisatie.
Terugkijken op de certificeringsaudit
Als Jim één specifiek hoogtepunt uit de audit moet noemen, is dat lastig. Het positieve beeld zit volgens hem vooral in het geheel. “De hele audit is ons positief bevallen: goed voorbereid, inhoudelijk sterk en in een prettige, constructieve toon.” Ook andere organisaties die ProCertify als certificerende instelling overwegen, zou hij ProCertify aanbevelen.
“Je krijgt een partij die duidelijk is over wat er van je verwacht wordt en die inhoudelijk goed aansluit op jouw schaal.”
Voor ProCertify is dat precies waar een goede certificeringsaudit om draait: onafhankelijk beoordelen of een managementsysteem aan de eisen van de norm voldoet, met ervaren auditoren die begrijpen hoe een organisatie in de praktijk werkt.